Domain 247live.de kaufen?
Wir ziehen mit dem Projekt
247live.de um.
Sind Sie am Kauf der Domain
247live.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain 247live.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Offgridtec LiFePO4 Akku 12V 30Ah - sicher & effizient für PV & USVOffgridtec LiFePO4 Akku 12,8V 30Ah – Lithium-Batterie mit BMS Kompakter Lithium-Akku für Solar, Wohnmobil und USV-Systeme Der Offgridtec LiFePO4 Akku 12/30 (MPN 020675) ist eine moderne Energiespeicherlösung mit 12,8 Volt Nennspannung und 30 Ah Kapazität. Er überzeugt durch kompakte Maße, geringes Gewicht und zuverlässige Leistung – ideal für netzunabhängige Anwendungen wie Photovoltaik, mobile Stromversorgung oder Notstromsysteme. Hohe Effizienz und lange Lebensdauer Mit bis zu 2000 Ladezyklen und einem Energiegehalt von 384 Wh eignet sich der Akku besonders für langlebige, wartungsarme Energiesysteme. Dank seiner Lithium-Eisenphosphat-Technologie ist der Akku nicht nur leistungsstark, sondern auch äußerst sicher im Betrieb. Integriertes Batterie-Management-System (BMS) Das integrierte BMS schützt die Zellen zuverlässig vor Überladung, Tiefentladung, Überhitzung, Kurzschluss und weiteren Risiken. So bleibt die Batterie auch bei hoher Beanspruchung sicher und effizient nutzbar. Flexible Einsatzmöglichkeiten Der Akku kann in bis zu vier Einheiten parallel oder in Reihe geschaltet werden. Damit lässt sich die Systemkapazität flexibel anpassen – ideal für modulare oder wachsende Anwendungen im mobilen oder stationären Bereich. Technische Daten Nennspannung: 12,8 V Nennkapazität: 30 Ah Energie: 384 Wh Max. Ladespannung: 14,6 V Entladeschlussspannung: 10 V Empfohlener Ladestrom: 6 A Dauerentladestrom: 30 A Max. Pulsstrom: 60 A Anschluss: M6 Schutzart: IP65 (staub- und spritzwassergeschützt) Maße (L x B x H): 194 x 132 x 170 mm Gewicht: 3,34 kg Lebensdauer: bis zu 2000 Ladezyklen Vorteile Hohe Energieeffizienz von 92 % Geringes Gewicht und kompakte Bauform Kein Memory-Effekt, keine Wartung erforderlich Längere Lebensdauer im Vergleich zu Blei- oder Gelbatterien Sicher durch integrierten Zellschutz Typische Anwendungsbereiche Photovoltaik- und Inselsysteme Wohnmobile, Camper, Caravan Boote, Yachten, Freizeitfahrzeuge Notstromversorgung (USV) Lieferumfang 1x Offgridtec LiFePO4 Akku 12,8V 30Ah mit integriertem BMS129,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
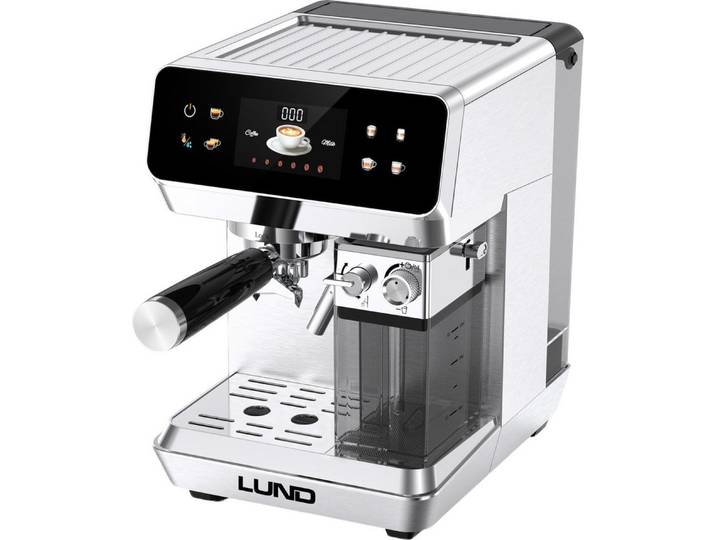
Lund Kaffeevollautomat, BenutzerfreundlichLund Kaffeevollautomat, Benutzerfreundlich. Technische Daten Leistung , 1350 W, WEEE-Reg.-Nr. DE , 80682567, Farbe & Material Farbe , bunt, Material Gehäuse , Kunststoff, Material Mahlwerk , Kunststoff, Handhabung & Komfort Ausstattung , Kaffeevollautomat mit Milchaufschäumer, 1350W, 8 Programme, Edelstahl, Hinweise Warnhinweise , Speditionsartikel sind vom kostenlosen Rückversand ausgeschlossen., Material:Farbe bunt179,00 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Buchmann, Joachim: Positionierung - einfach, schnell und sicherPositionierung - einfach, schnell und sicher , Nur ein Jahr nach Erscheinen der ersten Auflage liegt nun die zweite, überarbeitete Auflage des Buches vor! Es wurde von den Autoren gründlich durchgearbeitet und ergänzt um die Positionierungsbehandlung bei ulnarer Epikondylopathie sowie um wertvolle Informationen in den Exkursen aus dem Erfahrungsschatz der Autoren. Dieses "Praxis-Bilderbuch" bietet eine außerordentlich präzise und praktikable Anleitung mit Punkt-für-Punkt-Handlungsanweisungen und einprägsamen Zeichnungen. Die Autoren beschreiben ihr Konzept für eine Weiterentwicklung und Optimierung der von Lawrence Jones entwickelten Strain-Counterstrain-Technik. Der Therapeut wird im Buch Schritt für Schritt durch die Behandlung der verschiedenen Körperregionen geführt. Die Grundlage von Jones' Theorie ist die Beobachtung, dass Patienten jeden Schmerz innerhalb des Bewegungssystems durch eine bestimmte Körperposition versuchen zu reduzieren. Er fand Zonen vermehrter Spannung an der Körperoberfläche, Tenderpoints genannt, die für ihn Hinweis auf schmerzhafteFunktionsbeeinträchtigung und gleichzeitig Ausgangspunkt der Behandlung waren. Die Strain-Counterstrain-Technik ist darauf gerichtet, über eine für den Patienten schmerzarme, im besten Fall schmerzfreie Positionierung eine Dysfunktion und die damit verbundene Spannungsvermehrung zu beseitigen.. Die Methode basiert auf neurophysiologischen Überlegungen. Sie erfordert jedoch langsame Positionierungs- und Palpationsschritte und verursacht damit einen immensen Zeitaufwand. Dies führte die Autoren zu der Überlegung, ob nicht Fazilitationstechniken im Rahmen der Durchführung der Methode diesen Zeitaufwand reduzieren könnten. Sie entwickelten ein nahezu durchgängig mit Kompression, gelegentlich auch mit Traktion arbeitendes Behandlungsvorgehen, das bei unverminderter Effektivität eine entscheidende Zeitoptimierung ermöglicht. Daraus wiederum entstand eine detaillierte Handlungsanweisung für das Auffinden von Tenderpoints, deren Zuordnung zu Funktionsstörungen am Bewegungssystem und zum jeweiligen therapeutischen Vorgehen. , Seife > Autopflege & Aufbereitung , Erscheinungsjahr: 201907, Produktform: Kartoniert, Autoren: Buchmann, Joachim~Heidrich, Marina~Röper-Krejza, Birgit, Edition: REV, Auflage: 19002, Seitenzahl/Blattzahl: 205, Abbildungen: über 150 Abbildungen, Keyword: Bewegungsapparat; Bewegungsbeeinträchtigung; Epicondylitis; Faszillationstechniken; Funktionsfähigkeit; Halswirbelsäule; Iliosakralgelenk; Kompression; Manuelle Behandlung; Manuelle Therapie; Neurophysiologie; Osteopathie; Palpation; Physiotherapie; Schmerz; Schmerzbehandlung; Strain-Counterstrain-Technik; Tenderpoints; Traktion; ulnare Epikondylopathie, Fachschema: Chiropraktik~Manuelle Medizin / Chiropraktik~Osteopathie~Wirbelsäule / Osteopathie~Orthopädie~Physikalische Therapie~Physiotherapie, Fachkategorie: Physiotherapie~Chiropraktik und Osteopathie, Warengruppe: HC/Alternative Medizin/Naturmedizin/Homöopathie, Fachkategorie: Orthopädie und Brüche, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiener Verlag, Verlag: Kiener Verlag, Verlag: KIENER Verlag, Länge: 269, Breite: 198, Höhe: 17, Gewicht: 698, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783943324730, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 200044562,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Buchmann, Joachim: Flipchart Positionierung - einfach, schnell und sicherFlipchart Positionierung - einfach, schnell und sicher , Bei Funktionsstörungen des Bewegungssystems , Polituren & Wachse > Autopflege & Aufbereitung , Erscheinungsjahr: 20200629, Produktform: Kartoniert, Autoren: Buchmann, Joachim~Marina, Heidrich~Birgit, Röper-Krejza, Seitenzahl/Blattzahl: 44, Keyword: Segmente; Jones; Schmerztherapie; Orthopädie; Gelenkschmerzen; Tenderpoints; Bewegungssystem; Muskelschmerzen; Wirbelsäule; Triggerpunkte; Sportmedizin; Osteopathie; manuelle Medizin, Fachschema: Medizin / Sportmedizin~Sportmedizin~Therapie~Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Therapie und Therapeutika~Alternativmedizin, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Sportmedizin, Sportverletzungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiener Verlag, Verlag: Kiener Verlag, Verlag: Kiener, Christl, Länge: 307, Breite: 213, Höhe: 15, Gewicht: 504, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,52,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man seinen Online-Service so gestalten, dass er benutzerfreundlich und zuverlässig ist?
1. Durch eine klare und intuitive Benutzeroberfläche können Nutzer schnell finden, wonach sie suchen. 2. Regelmäßige Updates und Wartung sorgen für eine zuverlässige Funktionalität des Online-Services. 3. Ein guter Kundensupport und die Möglichkeit für Feedback helfen dabei, die Bedürfnisse der Nutzer zu verstehen und den Service entsprechend anzupassen. **
-
Wie kann man Dateien sicher und zuverlässig auf eine Online-Plattform hochladen?
1. Verwenden Sie eine sichere und verschlüsselte Verbindung, wie z.B. HTTPS, um die Dateien hochzuladen. 2. Überprüfen Sie die Sicherheitseinstellungen der Online-Plattform und aktivieren Sie gegebenenfalls zusätzliche Sicherheitsfunktionen wie Zwei-Faktor-Authentifizierung. 3. Scannen Sie die Dateien vor dem Hochladen auf Viren und Malware, um sicherzustellen, dass sie keine Bedrohungen darstellen. **


Wie kann man seine Daten sicher und zuverlässig online sichern? Welche Anbieter für Online-Backups sind zuverlässig und benutzerfreundlich?
Man kann seine Daten sicher und zuverlässig online sichern, indem man einen vertrauenswürdigen Cloud-Speicheranbieter nutzt, der eine starke Verschlüsselung und regelmäßige Backups bietet. Zuverlässige Anbieter für Online-Backups sind beispielsweise Dropbox, Google Drive und Microsoft OneDrive, die alle benutzerfreundliche Schnittstellen und hohe Sicherheitsstandards bieten. Es ist wichtig, regelmäßig Backups durchzuführen und sicherzustellen, dass die Daten sowohl lokal als auch in der Cloud gesichert sind, um im Falle eines Datenverlusts schnell wiederherstellen zu können. **
Wie kann ein Faxdokument über eine Online-Plattform sicher und zuverlässig versendet werden?
Ein Faxdokument kann über eine Online-Plattform sicher und zuverlässig versendet werden, indem eine verschlüsselte Verbindung verwendet wird. Zudem sollte die Plattform über Sicherheitszertifikate verfügen und eine Zwei-Faktor-Authentifizierung anbieten. Es ist wichtig, dass die Plattform regelmäßig auf Sicherheitslücken überprüft wird und dass nur autorisierte Benutzer Zugriff auf das Faxdokument haben. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Offgridtec LiFePO4 Akku 12V 30Ah - sicher & effizient für PV & USVOffgridtec LiFePO4 Akku 12,8V 30Ah – Lithium-Batterie mit BMS Kompakter Lithium-Akku für Solar, Wohnmobil und USV-Systeme Der Offgridtec LiFePO4 Akku 12/30 (MPN 020675) ist eine moderne Energiespeicherlösung mit 12,8 Volt Nennspannung und 30 Ah Kapazität. Er überzeugt durch kompakte Maße, geringes Gewicht und zuverlässige Leistung – ideal für netzunabhängige Anwendungen wie Photovoltaik, mobile Stromversorgung oder Notstromsysteme. Hohe Effizienz und lange Lebensdauer Mit bis zu 2000 Ladezyklen und einem Energiegehalt von 384 Wh eignet sich der Akku besonders für langlebige, wartungsarme Energiesysteme. Dank seiner Lithium-Eisenphosphat-Technologie ist der Akku nicht nur leistungsstark, sondern auch äußerst sicher im Betrieb. Integriertes Batterie-Management-System (BMS) Das integrierte BMS schützt die Zellen zuverlässig vor Überladung, Tiefentladung, Überhitzung, Kurzschluss und weiteren Risiken. So bleibt die Batterie auch bei hoher Beanspruchung sicher und effizient nutzbar. Flexible Einsatzmöglichkeiten Der Akku kann in bis zu vier Einheiten parallel oder in Reihe geschaltet werden. Damit lässt sich die Systemkapazität flexibel anpassen – ideal für modulare oder wachsende Anwendungen im mobilen oder stationären Bereich. Technische Daten Nennspannung: 12,8 V Nennkapazität: 30 Ah Energie: 384 Wh Max. Ladespannung: 14,6 V Entladeschlussspannung: 10 V Empfohlener Ladestrom: 6 A Dauerentladestrom: 30 A Max. Pulsstrom: 60 A Anschluss: M6 Schutzart: IP65 (staub- und spritzwassergeschützt) Maße (L x B x H): 194 x 132 x 170 mm Gewicht: 3,34 kg Lebensdauer: bis zu 2000 Ladezyklen Vorteile Hohe Energieeffizienz von 92 % Geringes Gewicht und kompakte Bauform Kein Memory-Effekt, keine Wartung erforderlich Längere Lebensdauer im Vergleich zu Blei- oder Gelbatterien Sicher durch integrierten Zellschutz Typische Anwendungsbereiche Photovoltaik- und Inselsysteme Wohnmobile, Camper, Caravan Boote, Yachten, Freizeitfahrzeuge Notstromversorgung (USV) Lieferumfang 1x Offgridtec LiFePO4 Akku 12,8V 30Ah mit integriertem BMS129,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lund Kaffeevollautomat, BenutzerfreundlichLund Kaffeevollautomat, Benutzerfreundlich. Technische Daten Leistung , 1350 W, WEEE-Reg.-Nr. DE , 80682567, Farbe & Material Farbe , bunt, Material Gehäuse , Kunststoff, Material Mahlwerk , Kunststoff, Handhabung & Komfort Ausstattung , Kaffeevollautomat mit Milchaufschäumer, 1350W, 8 Programme, Edelstahl, Hinweise Warnhinweise , Speditionsartikel sind vom kostenlosen Rückversand ausgeschlossen., Material:Farbe bunt179,00 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Buchmann, Joachim: Positionierung - einfach, schnell und sicherPositionierung - einfach, schnell und sicher , Nur ein Jahr nach Erscheinen der ersten Auflage liegt nun die zweite, überarbeitete Auflage des Buches vor! Es wurde von den Autoren gründlich durchgearbeitet und ergänzt um die Positionierungsbehandlung bei ulnarer Epikondylopathie sowie um wertvolle Informationen in den Exkursen aus dem Erfahrungsschatz der Autoren. Dieses "Praxis-Bilderbuch" bietet eine außerordentlich präzise und praktikable Anleitung mit Punkt-für-Punkt-Handlungsanweisungen und einprägsamen Zeichnungen. Die Autoren beschreiben ihr Konzept für eine Weiterentwicklung und Optimierung der von Lawrence Jones entwickelten Strain-Counterstrain-Technik. Der Therapeut wird im Buch Schritt für Schritt durch die Behandlung der verschiedenen Körperregionen geführt. Die Grundlage von Jones' Theorie ist die Beobachtung, dass Patienten jeden Schmerz innerhalb des Bewegungssystems durch eine bestimmte Körperposition versuchen zu reduzieren. Er fand Zonen vermehrter Spannung an der Körperoberfläche, Tenderpoints genannt, die für ihn Hinweis auf schmerzhafteFunktionsbeeinträchtigung und gleichzeitig Ausgangspunkt der Behandlung waren. Die Strain-Counterstrain-Technik ist darauf gerichtet, über eine für den Patienten schmerzarme, im besten Fall schmerzfreie Positionierung eine Dysfunktion und die damit verbundene Spannungsvermehrung zu beseitigen.. Die Methode basiert auf neurophysiologischen Überlegungen. Sie erfordert jedoch langsame Positionierungs- und Palpationsschritte und verursacht damit einen immensen Zeitaufwand. Dies führte die Autoren zu der Überlegung, ob nicht Fazilitationstechniken im Rahmen der Durchführung der Methode diesen Zeitaufwand reduzieren könnten. Sie entwickelten ein nahezu durchgängig mit Kompression, gelegentlich auch mit Traktion arbeitendes Behandlungsvorgehen, das bei unverminderter Effektivität eine entscheidende Zeitoptimierung ermöglicht. Daraus wiederum entstand eine detaillierte Handlungsanweisung für das Auffinden von Tenderpoints, deren Zuordnung zu Funktionsstörungen am Bewegungssystem und zum jeweiligen therapeutischen Vorgehen. , Seife > Autopflege & Aufbereitung , Erscheinungsjahr: 201907, Produktform: Kartoniert, Autoren: Buchmann, Joachim~Heidrich, Marina~Röper-Krejza, Birgit, Edition: REV, Auflage: 19002, Seitenzahl/Blattzahl: 205, Abbildungen: über 150 Abbildungen, Keyword: Bewegungsapparat; Bewegungsbeeinträchtigung; Epicondylitis; Faszillationstechniken; Funktionsfähigkeit; Halswirbelsäule; Iliosakralgelenk; Kompression; Manuelle Behandlung; Manuelle Therapie; Neurophysiologie; Osteopathie; Palpation; Physiotherapie; Schmerz; Schmerzbehandlung; Strain-Counterstrain-Technik; Tenderpoints; Traktion; ulnare Epikondylopathie, Fachschema: Chiropraktik~Manuelle Medizin / Chiropraktik~Osteopathie~Wirbelsäule / Osteopathie~Orthopädie~Physikalische Therapie~Physiotherapie, Fachkategorie: Physiotherapie~Chiropraktik und Osteopathie, Warengruppe: HC/Alternative Medizin/Naturmedizin/Homöopathie, Fachkategorie: Orthopädie und Brüche, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiener Verlag, Verlag: Kiener Verlag, Verlag: KIENER Verlag, Länge: 269, Breite: 198, Höhe: 17, Gewicht: 698, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783943324730, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 200044562,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Buchmann, Joachim: Flipchart Positionierung - einfach, schnell und sicherFlipchart Positionierung - einfach, schnell und sicher , Bei Funktionsstörungen des Bewegungssystems , Polituren & Wachse > Autopflege & Aufbereitung , Erscheinungsjahr: 20200629, Produktform: Kartoniert, Autoren: Buchmann, Joachim~Marina, Heidrich~Birgit, Röper-Krejza, Seitenzahl/Blattzahl: 44, Keyword: Segmente; Jones; Schmerztherapie; Orthopädie; Gelenkschmerzen; Tenderpoints; Bewegungssystem; Muskelschmerzen; Wirbelsäule; Triggerpunkte; Sportmedizin; Osteopathie; manuelle Medizin, Fachschema: Medizin / Sportmedizin~Sportmedizin~Therapie~Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Therapie und Therapeutika~Alternativmedizin, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Sportmedizin, Sportverletzungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiener Verlag, Verlag: Kiener Verlag, Verlag: Kiener, Christl, Länge: 307, Breite: 213, Höhe: 15, Gewicht: 504, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,52,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man seinen Online-Service so gestalten, dass er benutzerfreundlich und zuverlässig ist?
1. Durch eine klare und intuitive Benutzeroberfläche können Nutzer schnell finden, wonach sie suchen. 2. Regelmäßige Updates und Wartung sorgen für eine zuverlässige Funktionalität des Online-Services. 3. Ein guter Kundensupport und die Möglichkeit für Feedback helfen dabei, die Bedürfnisse der Nutzer zu verstehen und den Service entsprechend anzupassen. **
-
Wie kann man Dateien sicher und zuverlässig auf eine Online-Plattform hochladen?
1. Verwenden Sie eine sichere und verschlüsselte Verbindung, wie z.B. HTTPS, um die Dateien hochzuladen. 2. Überprüfen Sie die Sicherheitseinstellungen der Online-Plattform und aktivieren Sie gegebenenfalls zusätzliche Sicherheitsfunktionen wie Zwei-Faktor-Authentifizierung. 3. Scannen Sie die Dateien vor dem Hochladen auf Viren und Malware, um sicherzustellen, dass sie keine Bedrohungen darstellen. **
-
Wie kann man seine Daten sicher und zuverlässig online sichern? Welche Anbieter für Online-Backups sind zuverlässig und benutzerfreundlich?
Man kann seine Daten sicher und zuverlässig online sichern, indem man einen vertrauenswürdigen Cloud-Speicheranbieter nutzt, der eine starke Verschlüsselung und regelmäßige Backups bietet. Zuverlässige Anbieter für Online-Backups sind beispielsweise Dropbox, Google Drive und Microsoft OneDrive, die alle benutzerfreundliche Schnittstellen und hohe Sicherheitsstandards bieten. Es ist wichtig, regelmäßig Backups durchzuführen und sicherzustellen, dass die Daten sowohl lokal als auch in der Cloud gesichert sind, um im Falle eines Datenverlusts schnell wiederherstellen zu können. **
-
Wie kann ein Faxdokument über eine Online-Plattform sicher und zuverlässig versendet werden?
Ein Faxdokument kann über eine Online-Plattform sicher und zuverlässig versendet werden, indem eine verschlüsselte Verbindung verwendet wird. Zudem sollte die Plattform über Sicherheitszertifikate verfügen und eine Zwei-Faktor-Authentifizierung anbieten. Es ist wichtig, dass die Plattform regelmäßig auf Sicherheitslücken überprüft wird und dass nur autorisierte Benutzer Zugriff auf das Faxdokument haben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.